

Thủ thuật Phần mềm
Thủ thuật Phần mềm Windows không bật được TPM 2.0 – Cách tự xử lý tại nhà
TPM 2.0 là một thành phần bảo mật quan trọng, đặc biệt cần thiết cho Windows 11. Nhiều người dùng gặp phải tình trạng Thủ thuật Phần mềm Windows không bật được TPM 2.0 nguyên nhân do đâu? và không biết cách xử lý. Đây là một vấn đề phổ biến có thể xuất phát từ nhiều yếu tố khác nhau, từ cài đặt BIOS/UEFI cho đến cấu hình hệ điều hành.
TPM 2.0 là gì và tại sao nó quan trọng?
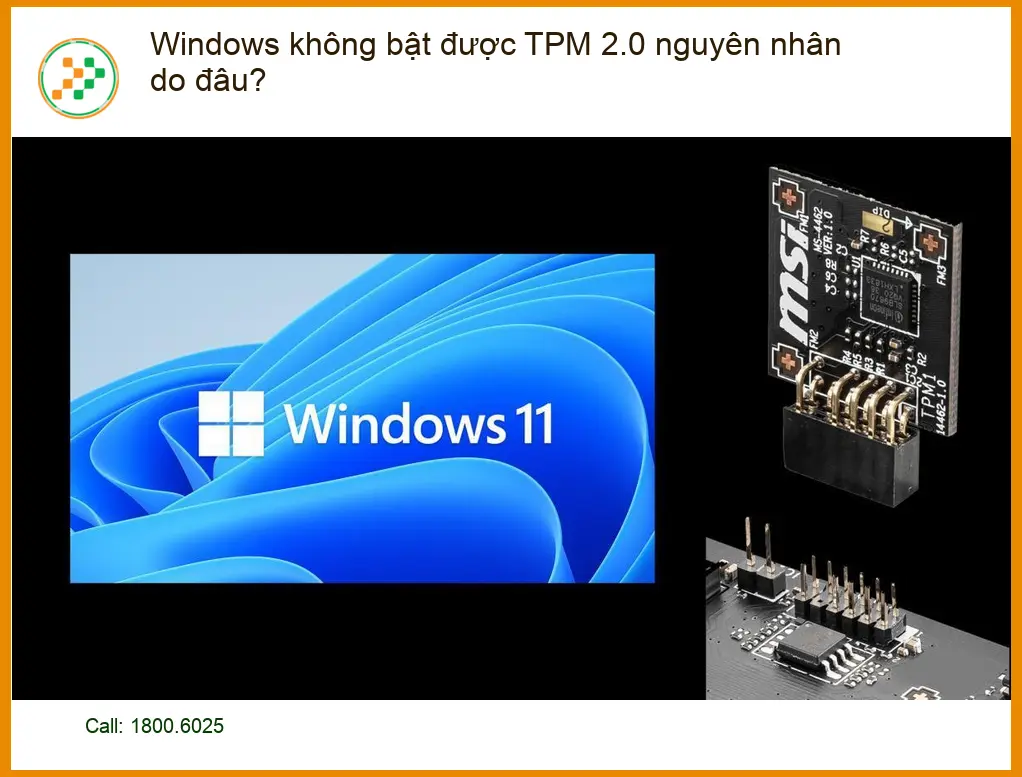
Trusted Platform Module (TPM) là một vi mạch bảo mật vật lý hoặc phần mềm (firmware-based) được tích hợp trên bo mạch chủ của máy tính. Chức năng chính của nó là lưu trữ các khóa mã hóa, chứng chỉ số và các thông tin nhạy cảm khác một cách an toàn, giúp bảo vệ hệ thống khỏi các cuộc tấn công phần mềm độc hại và truy cập trái phép.
Vai trò của TPM 2.0 trong Windows 11
Windows 11 yêu cầu TPM 2.0 để tăng cường bảo mật hệ thống. Nó giúp bảo vệ dữ liệu khởi động, xác thực thiết bị và hỗ trợ các tính năng bảo mật nâng cao như BitLocker, Windows Hello. Việc không kích hoạt được TPM 2.0 sẽ ngăn cản quá trình cài đặt hoặc nâng cấp lên Windows 11, đồng thời làm giảm khả năng bảo vệ dữ liệu của bạn.
Các nguyên nhân phổ biến khiến TPM 2.0 không bật được
Có nhiều lý do khiến hệ thống của bạn không thể kích hoạt hoặc nhận diện TPM 2.0. Việc xác định đúng nguyên nhân là bước đầu tiên để tìm ra giải pháp khắc phục hiệu quả.
1. TPM bị vô hiệu hóa trong BIOS/UEFI
Đây là nguyên nhân phổ biến nhất. Nhiều nhà sản xuất máy tính thường vô hiệu hóa TPM theo mặc định trong cài đặt BIOS/UEFI để đảm bảo khả năng tương thích rộng rãi hoặc do quy định của từng khu vực. Người dùng cần truy cập vào BIOS/UEFI để kích hoạt thủ công.
Cách kiểm tra và kích hoạt TPM trong BIOS/UEFI
Để truy cập BIOS/UEFI, bạn cần khởi động lại máy tính và nhấn phím tắt tương ứng (thường là Del, F2, F10, F12, Esc tùy theo nhà sản xuất). Sau đó, tìm đến mục Security hoặc Advanced và tìm kiếm các tùy chọn như “Trusted Platform Module”, “TPM Device”, “Security Device”, “Intel Platform Trust Technology (PTT)” hoặc “AMD fTPM”. Đảm bảo rằng tùy chọn này được đặt thành Enabled.
Lưu ý về các thuật ngữ khác nhau
Tùy thuộc vào nhà sản xuất bo mạch chủ (ASUS, Gigabyte, MSI, Dell, HP, Lenovo), tên gọi cho TPM có thể khác nhau. Ví dụ, Intel thường gọi là PTT (Platform Trust Technology), còn AMD gọi là fTPM (firmware TPM). Cả hai đều là các triển khai của TPM 2.0.
Cập nhật BIOS/UEFI nếu cần thiết
Trong một số trường hợp hiếm hoi, phiên bản BIOS/UEFI cũ có thể không hỗ trợ TPM 2.0 hoặc có lỗi. Việc cập nhật BIOS/UEFI lên phiên bản mới nhất từ trang web của nhà sản xuất có thể khắc phục vấn đề này. Tuy nhiên, quá trình này đòi hỏi sự cẩn trọng cao để tránh làm hỏng bo mạch chủ.
2. Lỗi driver hoặc xung đột phần mềm
Đôi khi, các driver cũ hoặc xung đột phần mềm có thể gây ra sự cố với việc nhận diện TPM. Đảm bảo rằng tất cả các driver hệ thống, đặc biệt là driver chipset, đã được cập nhật lên phiên bản mới nhất. Nếu bạn đang gặp phải các vấn đề liên quan đến phần mềm Windows khác như cách xử lý lỗi thumbnail windows, việc kiểm tra và cập nhật driver cũng là một bước quan trọng.
Giải pháp khắc phục và kiểm tra trạng thái TPM 2.0
Sau khi đã kiểm tra các nguyên nhân tiềm ẩn, bạn có thể tiến hành các bước sau để khắc phục và xác minh trạng thái của TPM 2.0.
1. Sử dụng công cụ TPM.msc
Đây là cách đơn giản nhất để kiểm tra trạng thái TPM trên Windows. Nhấn Windows + R, gõ tpm.msc và nhấn Enter. Cửa sổ quản lý TPM sẽ hiển thị trạng thái hiện tại. Nếu nó hiển thị “The TPM is ready for use” và phiên bản là 2.0, thì TPM của bạn đã hoạt động bình thường.
Lưu ý quan trọng: Nếu bạn đã kích hoạt TPM trong BIOS/UEFI nhưng Windows vẫn không nhận diện được, hãy thử khởi động lại máy tính nhiều lần. Đôi khi hệ thống cần thời gian để đồng bộ hóa các thay đổi.
2. Xóa TPM cũ (Clear TPM)
Trong một số trường hợp, TPM có thể bị lỗi hoặc chứa dữ liệu cũ gây xung đột. Việc xóa TPM (Clear TPM) có thể giúp thiết lập lại nó về trạng thái ban đầu. Cảnh báo: Thao tác này sẽ xóa tất cả các khóa mã hóa và dữ liệu liên quan đến TPM. Hãy đảm bảo bạn đã sao lưu dữ liệu quan trọng trước khi thực hiện.
Để thực hiện, mở tpm.msc, chọn “Action” (Hành động) và sau đó chọn “Clear TPM…” (Xóa TPM…). Làm theo hướng dẫn trên màn hình.
3. Kiểm tra tính tương thích của CPU
Mặc dù không trực tiếp liên quan đến việc bật/tắt TPM, nhưng CPU không tương thích với Windows 11 có thể gây ra các vấn đề liên quan đến bảo mật và hiệu suất. Đảm bảo CPU của bạn nằm trong danh sách hỗ trợ của Microsoft cho Windows 11. Việc nâng cấp các linh kiện như thay pin laptop Lenovo ThinkPad E460 có thể cải thiện hiệu suất tổng thể, nhưng không giải quyết trực tiếp vấn đề TPM.
Ngoài ra, việc bảo trì định kỳ các linh kiện khác như thay pin MacBook Pro A1425 cũng góp phần duy trì sự ổn định của hệ thống.
Nếu bạn đang gặp các vấn đề khác về phần cứng, ví dụ như cần kiểm tra màn hình kép Macbook, hãy đảm bảo rằng mọi thành phần đều hoạt động ổn định.
Đôi khi, việc kiểm tra tổng thể các linh kiện, từ phần mềm đến phần cứng như vỏ laptop MSI, cũng có thể giúp phát hiện các vấn đề tiềm ẩn.
Vì mỗi dòng máy có cấu trúc vi mạch khác nhau, nếu bạn chưa xác định rõ nguyên nhân lỗi, hãy gọi ngay hotline để kỹ sư trưởng của Địa chỉ sửa laptop Trường Thịnh hỗ trợ kiểm tra, chẩn đoán bắt bệnh từ xa hoàn toàn miễn phí.
📞 GỌI NGAY HỖ TRỢ KỸ THUẬT MIỄN PHÍ: 0938.169.138
Dịch vụ hỗ trợ TPM 2.0 và nâng cấp Windows 11 tại Địa chỉ sửa laptop Trường Thịnh
Nếu bạn đã thử mọi cách mà vẫn không thể kích hoạt TPM 2.0 hoặc gặp khó khăn trong quá trình nâng cấp lên Windows 11, đừng ngần ngại liên hệ với Địa chỉ sửa laptop Trường Thịnh. Chúng tôi cung cấp dịch vụ kiểm tra, tư vấn và khắc phục sự cố TPM 2.0 chuyên nghiệp.
Quy trình kiểm tra và khắc phục lỗi TPM 2.0 tại Trường Thịnh
Tại Địa chỉ sửa laptop Trường Thịnh, quy trình xử lý lỗi TPM 2.0 được thực hiện một cách bài bản và minh bạch. Kỹ thuật viên sẽ tiến hành kiểm tra BIOS/UEFI, cập nhật firmware, kiểm tra driver và thực hiện các bước cần thiết để đảm bảo TPM 2.0 hoạt động ổn định. Chúng tôi cam kết mang đến giải pháp tối ưu nhất cho thiết bị của bạn.
Đặc biệt, nếu quý khách là học sinh, sinh viên hoặc người lao động có hoàn cảnh khó khăn, hãy chủ động thông báo để Địa chỉ sửa laptop Trường Thịnh kích hoạt chính sách trợ giá giảm ngay 10% – 15% chi phí linh kiện.
| Hạng mục dịch vụ | Chi phí ước tính | Thời gian xử lý | Bảo hành |
|---|---|---|---|
| Kiểm tra & kích hoạt TPM 2.0 trong BIOS/UEFI | 150.000 – 250.000 VNĐ | 30 – 60 phút | 1 tháng |
| Cập nhật BIOS/UEFI hỗ trợ TPM 2.0 | 250.000 – 400.000 VNĐ | 60 – 90 phút | 3 tháng |
| Khắc phục lỗi phần mềm/driver liên quan TPM | 200.000 – 350.000 VNĐ | 45 – 75 phút | 1 tháng |
| Tư vấn & hỗ trợ nâng cấp Windows 11 | Miễn phí (khi sử dụng dịch vụ khác) | 30 phút | Không áp dụng |
Lưu ý: Bảng giá trên chỉ mang tính chất tham khảo. Chi phí cuối cùng có thể thay đổi tùy thuộc vào dòng máy, mức độ phức tạp của lỗi và các linh kiện cần thay thế (nếu có). Vui lòng liên hệ trực tiếp để được báo giá chính xác.
Câu hỏi thường gặp về TPM 2.0
TPM 2.0 có bắt buộc để cài Windows 11 không?
Có, TPM 2.0 là một yêu cầu bắt buộc tối thiểu để cài đặt hoặc nâng cấp lên Windows 11. Nếu không có TPM 2.0 được kích hoạt, bạn sẽ không thể tiến hành cài đặt chính thức.
Làm thế nào để biết máy tính của tôi có TPM 2.0?
Bạn có thể kiểm tra bằng cách nhấn Windows + R, gõ tpm.msc và nhấn Enter. Cửa sổ quản lý TPM sẽ hiển thị thông tin về phiên bản TPM nếu có. Ngoài ra, bạn có thể kiểm tra trong BIOS/UEFI của máy tính.
Kích hoạt TPM 2.0 có ảnh hưởng đến hiệu suất máy tính không?
Không, việc kích hoạt TPM 2.0 không gây ảnh hưởng đáng kể đến hiệu suất tổng thể của máy tính. Nó hoạt động ở cấp độ phần cứng/firmware để tăng cường bảo mật mà không làm chậm hệ thống.
Nếu máy tính quá cũ không có TPM 2.0 thì sao?
Nếu máy tính của bạn quá cũ và không hỗ trợ TPM 2.0 (hoặc chỉ hỗ trợ TPM 1.2), bạn sẽ không thể cài đặt Windows 11 theo cách chính thức. Trong trường hợp này, bạn có thể cân nhắc nâng cấp phần cứng hoặc tiếp tục sử dụng Windows 10.
Mọi vấn đề về TPM 2.0 và Windows 11 sẽ được giải quyết nhanh chóng tại Địa chỉ sửa laptop Trường Thịnh.

 Trang chủ
 Nhắn tin
 Chat Zalo
 Chỉ đường